企业网关VPN作为支撑员工远程办公、分支站点安全接入内网核心资源的核心设备,部署前的准备工作直接决定上线后的运行稳定性与数据安全边界,很多企业上线后出现的接入大面积失败、越权访问、隧道频繁断开等问题,本质上都是部署前的核验环节遗漏导致的,本文汇总了落地性极强的核心准备步骤与常见注意事项,覆盖从网络摸排到故障兜底的全流程环节。
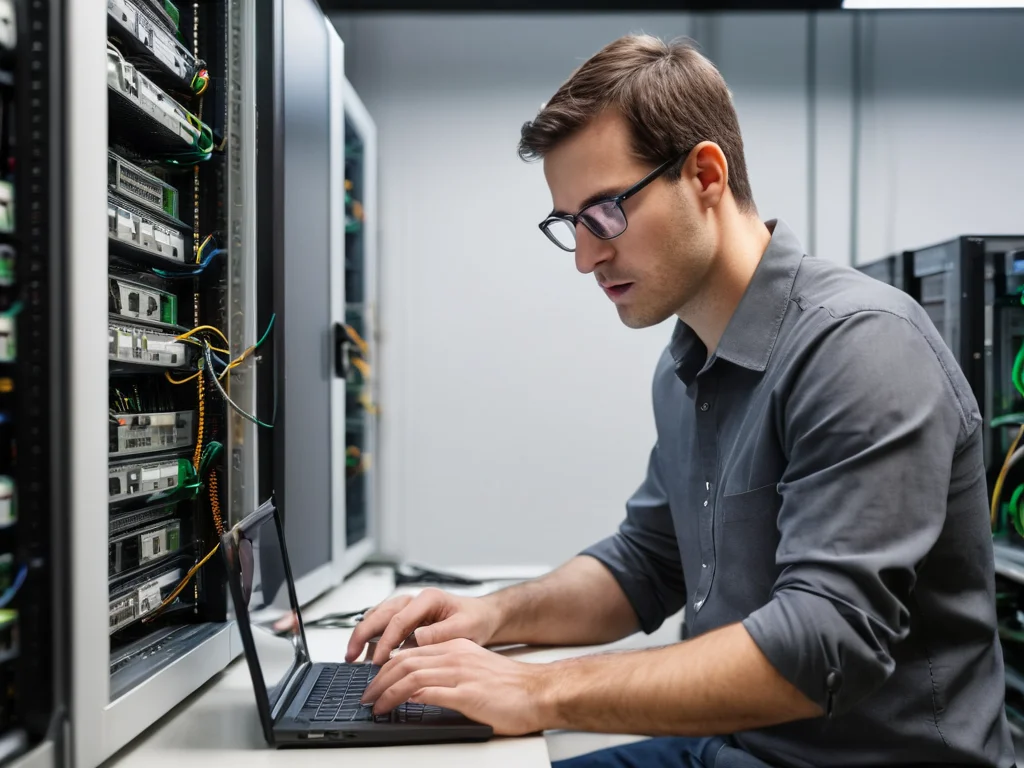
技术人员在企业机房完成VPN部署前的网络架构摸排核验工作
现有网络架构的前置摸排核验
首先要完整梳理企业现有出口网关的带宽配额、飞马内网核心交换机的VLAN划分规则,很多企业部署前没有做完整摸排,误把VPN网关接在普通办公VLAN里,导致后续运维人员远程接入后能直接访问未做隔离的财务服务器,留下极高的越权风险。摸排过程中要同步标记所有核心业务服务器的网段、端口访问规则,后续可以直接同步到VPN网关的访问控制列表里,减少重复配置的误差。
完成架构梳理后要做端口预校验,确认现有公网出口的IPsec协议常用的4500、500端口,或者SSL VPN的对应服务端口,没有被运营商或者原有边界防火墙默认拦截,实操中可以用公网侧的另一台闲置测试服务器,用telnet指令或者专用端口探测工具验证端口连通性,如果探测失败就提前和运营商协调放开限制,不要等部署完成后发现VPN隧道完全建立不起来才反向排查端口拦截问题。
身份权限体系的前置对齐配置
部署前要先完成VPN网关和企业现有AD域或者LDAP身份数据库的对接适配,不要部署完成后单独搭建一套独立的VPN账号体系,后续人员岗位调整、离职的时候很容易出现忘删账号、权限未同步更新的漏洞。对接完成后要先做全量账号同步测试,随机抽取不同部门、不同岗位的账号做模拟登录,确认账号的所属部门、岗位标签能完整同步到VPN网关的权限规则模块里。
要提前基于最小权限原则划分不同的VPN接入用户组,比如市场部的远程接入账号只能访问素材共享服务器和对外协作平台,不能访问研发部门的代码仓库、测试服务器,不要一开始就给所有远程账号开放全内网访问权限,后续再补加权限限制规则很容易出现规则覆盖遗漏,留下隐蔽的访问缺口。
要提前配置二次身份验证的兜底运行链路,比如企业微信扫码、硬件动态令牌这类验证方式,提前在外网不同运营商环境下测试验证服务的连通性,避免后续员工在外网接入的时候收不到验证请求,卡在登录步骤无法完成身份校验,这类问题在跨运营商网络环境下出现的概率很高,提前测试可以规避大部分适配问题。
硬件与运行环境的适配检查
要确认待部署的VPN网关设备的硬件转发性能匹配企业的远程接入峰值规模,比如日常远程办公峰值有数百人同时接入,飞马就不要选用承载量不足的入门级网关设备,部署前可以先在实验室环境做模拟接入压测,确认设备在多会话并发场景下的CPU、内存占用处于安全区间,不会出现高负载下的隧道随机断开问题。
要提前给VPN网关规划独立的DMZ区部署点位,不要直接把设备挂载在公网裸奔,设备接入网络前要先把原有边界防火墙的攻击防护规则同步配置完成,把针对VPN服务端口的暴力破解、漏洞扫描、异常报文拦截规则全部生效,避免网关刚上线就被境外IP批量探测攻击,出现账号密码被撞库的风险。
故障回滚与验证方案的前置搭建
正式全量上线前要先配置VPN网关的旁路试运行模式,先不把所有远程流量完全切到新网关上,先筛选少量运维、行政人员做为期数天的内测,飞马模拟不同运营商的外网环境、不同的接入地点测试,记录隧道建立成功率、各类内网业务系统的访问可达性,内测没有反馈异常之后再逐步放开给全公司员工使用。
要提前整理好适配企业自身网络环境的故障定位排查路径手册,比如远程用户接入失败的时候,先排查用户本地的公网连通性是否正常,再核对VPN网关的实时会话日志排查账号状态,最后校验对应账号的权限访问规则,不要等故障集中爆发的时候所有运维人员都无方向地逐一排查节点,拉长故障恢复时间。
要提前做好原有远程接入方案的兜底保留,比如之前在用的临时远程接入服务、旧版VPN设备不要立刻下线,等新的企业网关VPN全量运行稳定一段时间之后,再逐步关停旧的接入链路,避免新网关出现突发故障的时候,飞马VPN所有在外办公的员工都无法接入内网,引发全链路的业务停滞事故。